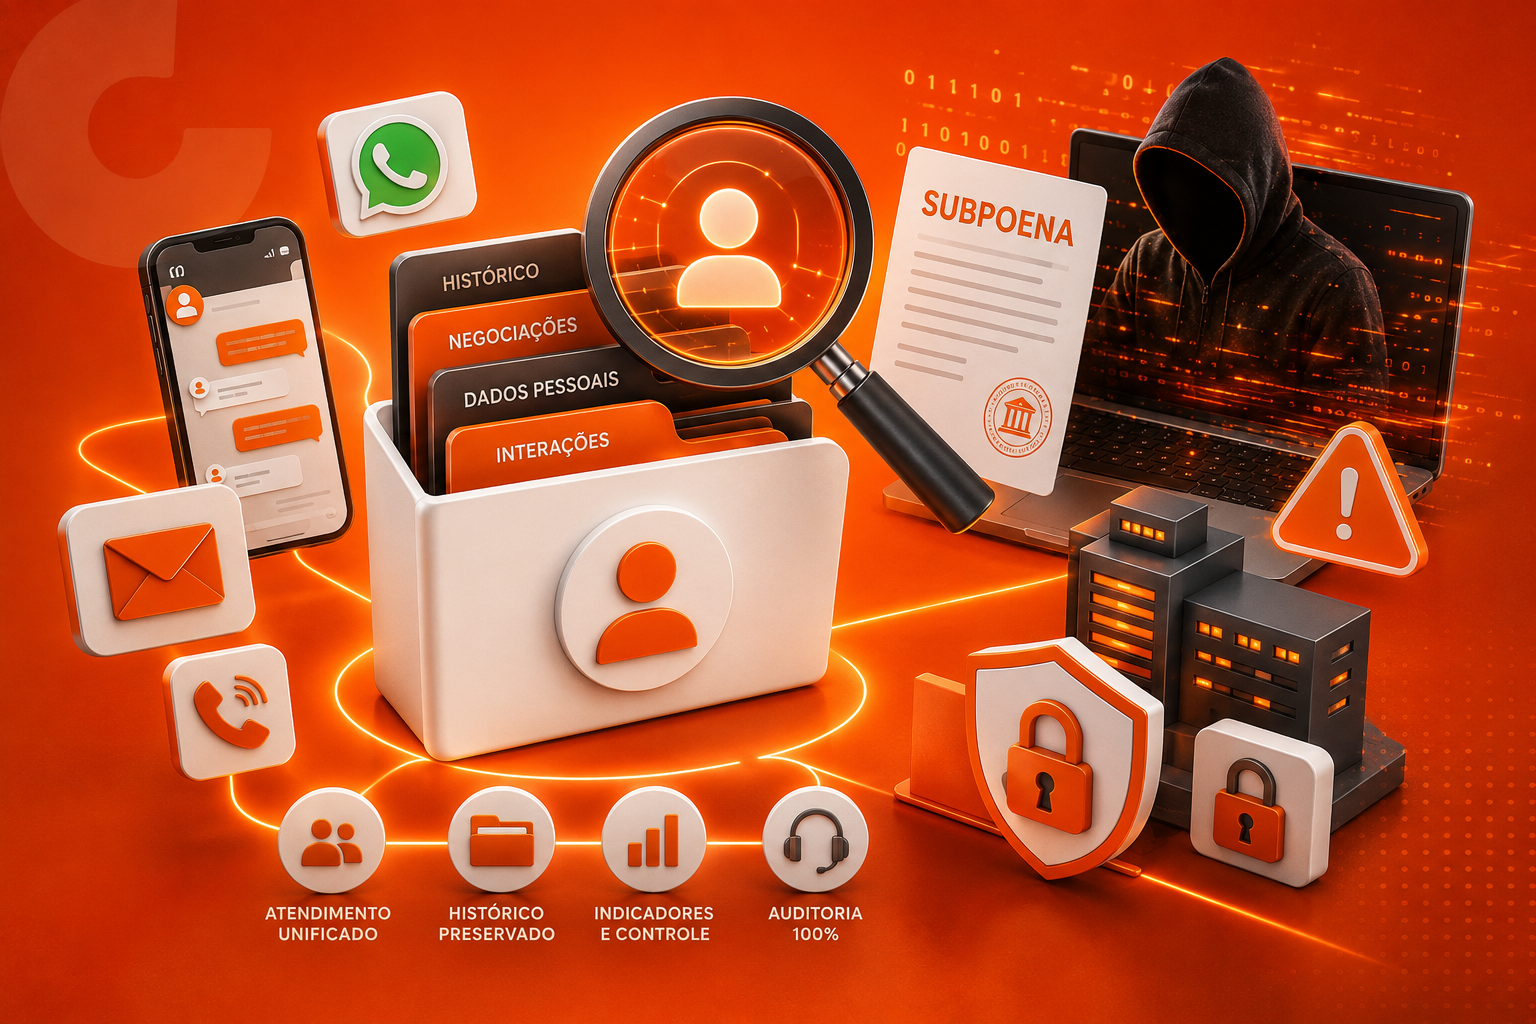
Sua empresa sabe onde estão os dados dos seus clientes? O caso GTA 6 mostrou o que acontece quando alguém decide perguntar.
Em 17 de agosto de 2026, um grupo que se identifica como CyberLeek começou a publicar vídeos de gameplay do Grand Theft Auto 6, o lançamento mais aguardado da indústria de games. Três dias depois, em 20 de agosto, a Take-Two Interactive, dona da Rockstar Games, protocolou dois pedidos de intimação no tribunal federal do distrito sul de Nova York. Um para o Discord. Outro para a Microsoft, dona do GitHub, onde parte do material foi hospedada. As duas empresas têm até 4 de setembro para responder.
Até aqui, é notícia de games. O que transforma o caso em assunto de gestor é o tamanho do que foi pedido.
O pedido não é só sobre quem vazou
A Take-Two não pediu apenas a identificação de quem publicou os vídeos. Segundo o Tom's Hardware e o PC Gamer, a solicitação abrange identificadores de máquina do Windows (MachineGuid) e da conta Microsoft, IP de cadastro e de último acesso, número de telefone, contas Google e Xbox vinculadas e conteúdo de OneDrive de todas as contas que conversaram em três servidores nomeados do Discord desde 1º de junho. Um desses servidores é a comunidade de um streamer conhecido, com público amplo e sem relação necessária com o vazamento.
Na prática, pessoas que apenas conversavam ali podem ter dados entregues porque estavam no mesmo ambiente digital que alguém sob investigação. O Malwarebytes avaliou que o alcance pode chegar a milhares de usuários.
O caminho usado é o parágrafo 512(h) do DMCA, a lei americana de direitos autorais, que permite ao detentor do direito pedir a um escrivão que ordene a identificação de um suposto infrator sem precisar processar ninguém antes. Nenhum juiz avalia o mérito naquele momento e nenhum acusado se manifesta. É um procedimento desenhado para ser rápido, e a rapidez vem acompanhada de um filtro menor sobre a amplitude do que se pede.
No Brasil o gatilho é outro, mas a lógica é a mesma
O DMCA não se aplica por aqui, e seria um erro ler o caso como se aplicasse. O que atravessa fronteiras é outra coisa: dado que passou por uma plataforma continua existindo lá, com carimbo de quem, quando e a partir de qual máquina, e pode ser solicitado por um terceiro muito tempo depois.
No Brasil, quem faz esse pedido normalmente não é uma editora de games, é a autoridade de proteção de dados, o cliente lesado ou o Judiciário. A LGPD, no artigo 48, obriga o controlador a comunicar à ANPD e ao titular todo incidente de segurança capaz de gerar risco ou dano relevante, e a Resolução CD/ANPD nº 15/2024 fixou esse prazo em até três dias úteis a partir do momento em que a empresa toma conhecimento do ocorrido. Para agentes de tratamento de pequeno porte, o prazo é contado em dobro.
Três dias úteis é pouco tempo para uma pergunta que quase nenhuma operação sabe responder: quais dados foram expostos, de quantos clientes, por qual canal e sob responsabilidade de quem. E a autoridade que recebe essa comunicação mudou de porte. Em fevereiro de 2026, a Lei nº 15.352 transformou a ANPD em agência reguladora, com autonomia técnica, decisória, administrativa e financeira, além de quadro próprio de servidores.
O custo não está na multa, está na desorganização
O relatório Cost of a Data Breach da IBM, divulgado em julho de 2025, colocou o custo médio de uma violação de dados no Brasil em R$ 7,19 milhões, 6,5% acima do ano anterior. Vale reparar de onde vem boa parte dessa conta. Não é a multa. É tempo de identificação e contenção, interrupção da operação, perda de cliente e trabalho de reconstrução. Todos esses itens dependem de uma única coisa: saber onde a informação está. Quanto mais espalhada a operação, mais cara fica cada etapa.
Onde a informação da sua empresa realmente mora
Vale fazer o exercício com honestidade. O histórico de negociação com um cliente importante está em qual lugar? Se a resposta envolve o WhatsApp pessoal de um vendedor, a conversa é da pessoa e não da empresa, e sai pela porta junto com ela. A caixa de e-mail que recebe reclamação e pedido de cancelamento tem responsável e prazo, ou depende de alguém lembrar de responder? As ligações do time comercial ficam registradas em algum lugar, ou existem apenas na memória de quem atendeu?
Nenhuma dessas perguntas é sobre firewall ou antivírus. São perguntas sobre arquitetura de operação, e é aí que boa parte das empresas descobre que não tem controle sobre a própria informação. Não porque foi invadida, mas porque nunca centralizou.
É esse trabalho de base que o CallSys resolve antes de qualquer discussão sobre ferramenta de segurança. Com o Omni+, os canais de atendimento e a telefonia passam a operar em um ambiente único, com histórico preservado por cliente e não por colaborador, o que mantém a conversa como ativo da empresa quando alguém sai do time. Com o InboxSys, a caixa de e-mail corporativa deixa de ser território de uma pessoa e vira ticket com fila, responsável e prazo definidos, de modo que existe registro de quem tratou o quê e quando. E o Audita AI audita 100% das interações realizadas no CallSys, hoje em chat e telefonia, transformando o que foi dito ao cliente em indicador acompanhável em vez de amostra revisada manualmente no fim do mês. Chamados com rastreabilidade e painéis de indicadores completam o desenho, no Service+ e nas capacidades de gestão da plataforma.
Os resultados variam conforme cenário, volume, maturidade da operação e qualidade dos dados, e é exatamente por isso que a organização precisa vir antes da automação.
Nem toda empresa precisa disso agora
Se a sua operação tem um canal só, poucas pessoas e um processo que cabe na cabeça de dois colaboradores, estruturar tudo isso pode custar mais esforço do que o ganho imediato. O problema aparece quando o volume cresce e a informação continua espalhada entre celulares, planilhas e caixas de e-mail individuais.
O caso do GTA 6 não é um alerta sobre hackers. É um lembrete de que dado disperso continua existindo, guardado por terceiros, à espera de alguém pedir. A pergunta útil para o gestor não é se a empresa vai ser alvo de um pedido assim. É se ela conseguiria responder.
Primeiro entendemos. Depois conectamos.
Quer entender onde estão os dados da sua operação hoje e o que aconteceria se alguém pedisse? Fale com um especialista.
Fontes
Tom's Hardware, sobre o escopo da intimação enviada à Microsoft
PC Gamer, sobre as intimações da Take-Two à Microsoft e ao Discord
Variety, sobre o pedido judicial e o prazo de 4 de setembro
Malwarebytes, sobre o alcance do pedido para usuários não envolvidos
Senado Notícias, sobre a Lei nº 15.352/2026 que cria a Agência Nacional de Proteção de Dados
IBM Brasil, relatório Cost of a Data Breach com o custo médio de violação no Brasil